Curitiba/PR — Durante anos, o imaginário coletivo construiu a ideia de que o estelionatário digital era, necessariamente, um especialista em tecnologia, operando a partir de sistemas complexos e ataques sofisticados. Essa percepção, no entanto, está ultrapassada. O novo cenário revela algo muito mais preocupante: o crime não está mais do lado de fora tentando invadir, ele se instala dentro das relações de confiança.
O estelionato digital contemporâneo não começa com uma falha técnica, mas com uma falha de percepção. O criminoso não precisa quebrar barreiras quando pode simplesmente atravessá-las sendo autorizado. E é exatamente isso que vem acontecendo em empresas, escritórios e até mesmo em ambientes institucionais.
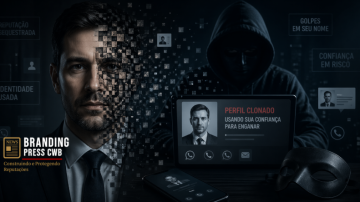
Na prática, o golpe se constrói a partir da observação. Rotinas são estudadas, padrões de comunicação são replicados, cargos e funções são compreendidos. A partir disso, o criminoso simula legitimidade: apresenta-se como um superior hierárquico, um cliente, um parceiro ou até mesmo um colega de trabalho. A linguagem é adequada, o timing é preciso e a urgência é cuidadosamente inserida.
O resultado é um cenário em que a vítima não se sente invadida, ela se sente convencida.
Sob a ótica jurídica, estamos diante de uma evolução clara do crime de estelionato, previsto no artigo 171 do Código Penal, que passa a incorporar elementos cada vez mais sofisticados de engenharia social.
A fraude deixa de ser apenas um ato isolado e passa a ser uma construção estratégica, muitas vezes sustentada por coleta prévia de dados, vazamentos internos e falhas operacionais.
E aqui reside um ponto crítico que ainda é negligenciado: em grande parte dos casos, o vetor do golpe não é um hacker externo, mas uma combinação de exposição digital, processos frágeis e ausência de protocolos internos de verificação.
Escritórios jurídicos, por exemplo, tornaram-se alvos recorrentes. Informações sensíveis de clientes, movimentações financeiras, dados processuais e comunicações estratégicas circulam diariamente sem qualquer camada robusta de proteção. Em muitos casos, colaboradores despreparados ou sistemas mal geridos acabam funcionando como portas de entrada involuntárias para o crime.
Mais grave ainda é a falsa sensação de segurança gerada por ferramentas tecnológicas isoladas. Antivírus, firewalls e sistemas de autenticação são importantes, mas não são suficientes quando o principal elo vulnerável continua sendo o fator humano.
O estelionato digital moderno não invade sistemas, ele manipula pessoas.
Empresas e profissionais que ainda tratam a comunicação como um elemento secundário estão expostos. A forma como informações são transmitidas, quem fala em nome da instituição, como se validam ordens e como se estruturam fluxos internos passou a ser uma questão de segurança e, não apenas, de organização.
Nesse contexto, ganha relevância a atuação de estruturas especializadas capazes de integrar comunicação, inteligência e gestão de risco reputacional. Não se trata apenas de reagir ao dano, mas de antecipar vulnerabilidades, mapear pontos sensíveis e estabelecer protocolos que reduzam drasticamente a superfície de ataque.
Porque, no cenário atual, o prejuízo não é apenas financeiro. Ele é jurídico, institucional e, sobretudo, reputacional. E quando a confiança é violada, o dano ultrapassa qualquer planilha.
A pergunta não é mais se você será alvo, mas se a sua estrutura está pronta para o momento em que a confiança for testada.
Douglas Presibella
Assessor de Imprensa & Estrategista de Reputação
Especialista em gestão de crises e inteligência midiática, atua na proteção de ativos reputacionais e no fortalecimento de relações institucionais.
🌐 www.brandingpresscwb.com.br
✉️ imprensa@brandingpresscwb.com.br